Ruoli: chi può fare che cosa
Obiettivo: aggiungere un collega con il ruolo giusto e i siti giusti.
Tempo: 3 minuti
Serve: accesso da super amministratore
Passaggi
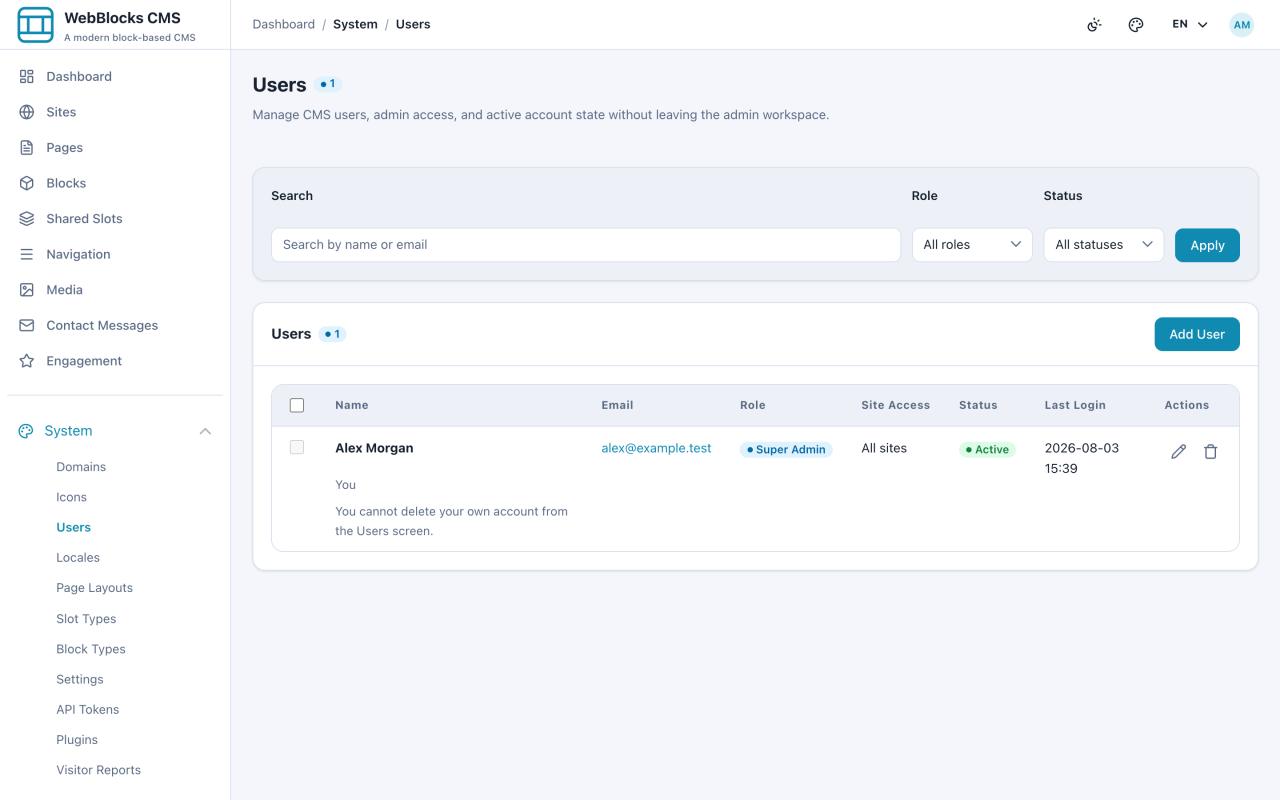
- Selezionate System → Users. Cercate una persona tramite Role o Status.
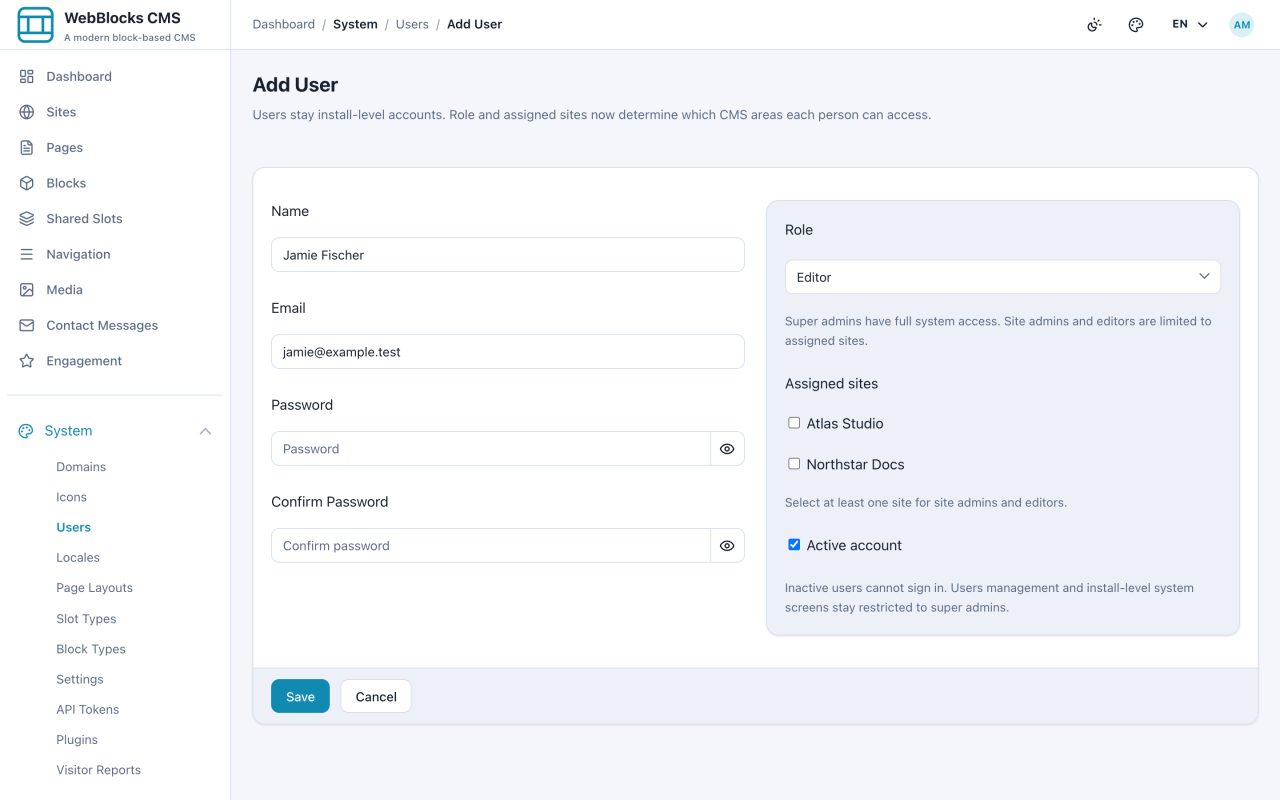
- Selezionate Add User.
- Compilate Name, Email, Password e Confirm Password.
- In Role, scegliete Super admin, Site admin o Editor.
- Selezionate i siti, scegliete il ruolo per ciascuno e lasciate Active account attivo. Una selezione vuota del ruolo per sito usa il ruolo integrato selezionato.
- Selezionate Create.
Ruoli integrati di compatibilità
- Editor: i contenuti dei siti assegnati: pagine, blocchi, media, navigazione.
- Site admin: tutto ciò che raggiunge un editor, più le impostazioni a livello di sito per i propri siti.
- Super admin: l'intera installazione: siti, utenti, impostazioni di sistema, aggiornamenti, backup.
L'accesso ai siti è separato dal ruolo. Un editor assegnato a un sito non vede affatto le pagine di un altro, ed è questo che rende sicuro condividere un'installazione multisito.
Ruoli personalizzati per sito
Aprite Ruoli e permessi, create un ruolo vuoto o copiatene uno integrato e selezionate le operazioni necessarie. Includete l'accesso al pannello e i permessi di lettura richiesti. Assegnate il ruolo ai siti pertinenti nella schermata dell'utente. Una persona può avere ruoli diversi su siti diversi. I ruoli integrati sono protetti; le copie sono modificabili.
Usate Ispeziona permessi effettivi con un utente e un sito per controllare le operazioni consentite e negate. Cercate per permesso o area e filtrate i risultati. La cronologia degli accessi si filtra per utente, sito, ruolo e azione. L'ispezione non cambia i permessi. Pubblicare, ritirare, archiviare ed eliminare sono permessi separati; i token API personali restano limitati dai permessi attuali e dai siti selezionati. Tutti i limiti sono in Ruoli SQL personalizzati.
Note
- Assegnate il ruolo minimo sufficiente. Chi chiede accesso amministratore spesso ha bisogno di Site admin; chi chiede Site admin spesso è un Editor bloccato su una sola schermata.
- Meno voci nella barra laterale indicano che il ruolo funziona. Prima di ampliarlo, verificate quale schermata serviva.
- Pubblicare, ritirare ed eliminare sono permessi separati dei ruoli personalizzati. L'Editor integrato non pubblica, ma conserva i diritti storici di eliminare pagine e riportare quelle pubblicate in bozza. Per autori di sole bozze, create un ruolo più ristretto e usate una revisione — Bozza, revisione e pubblicazione.
- Disattivate invece di eliminare quando qualcuno lascia il gruppo. Il nome resta leggibile nella cronologia.
- La password si imposta alla creazione. Nessun altro deve conoscerla; per questo esiste il ripristino.