Rôles : qui peut faire quoi
Objectif : ajouter un collègue avec le bon rôle et les bons sites.
Durée : 3 minutes
Il vous faut : un accès super administrateur
Étapes
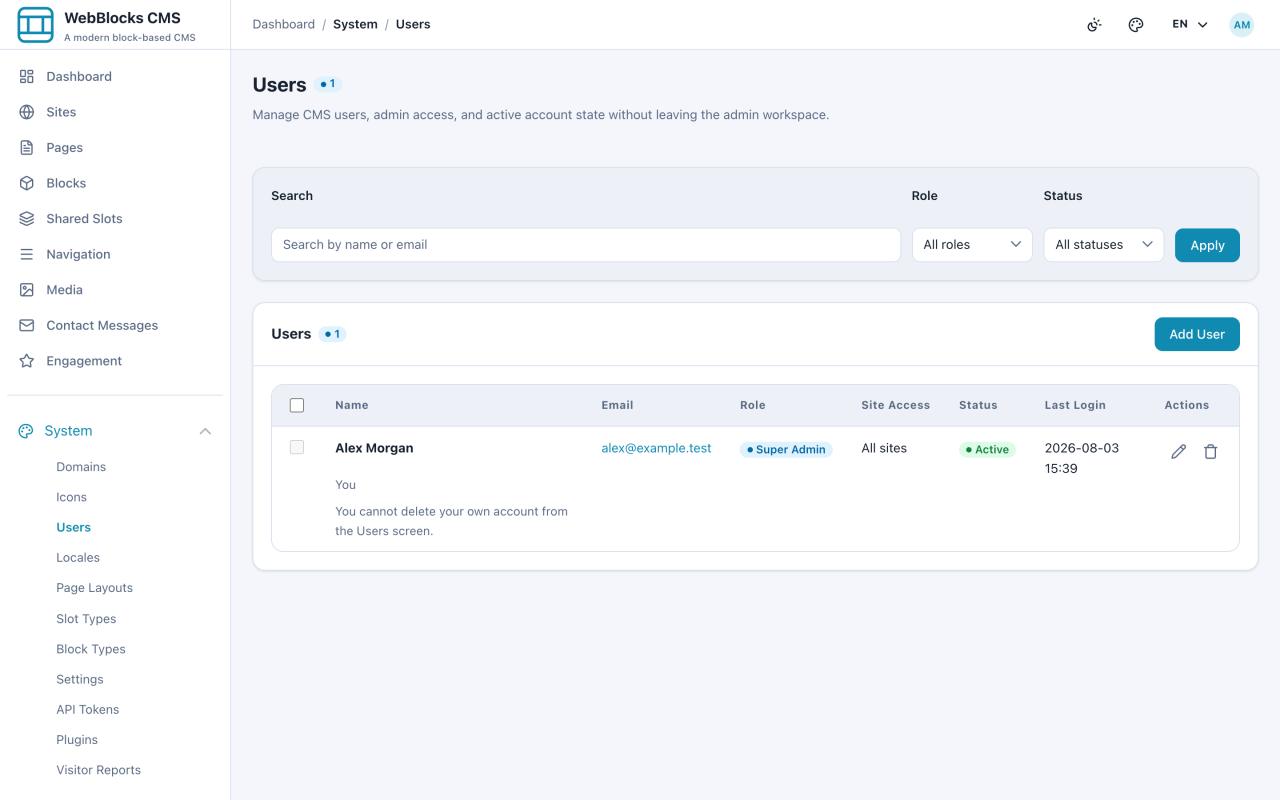
- Sélectionnez System → Users. Utilisez les filtres Role ou Status pour trouver une personne.
- Sélectionnez Add User.
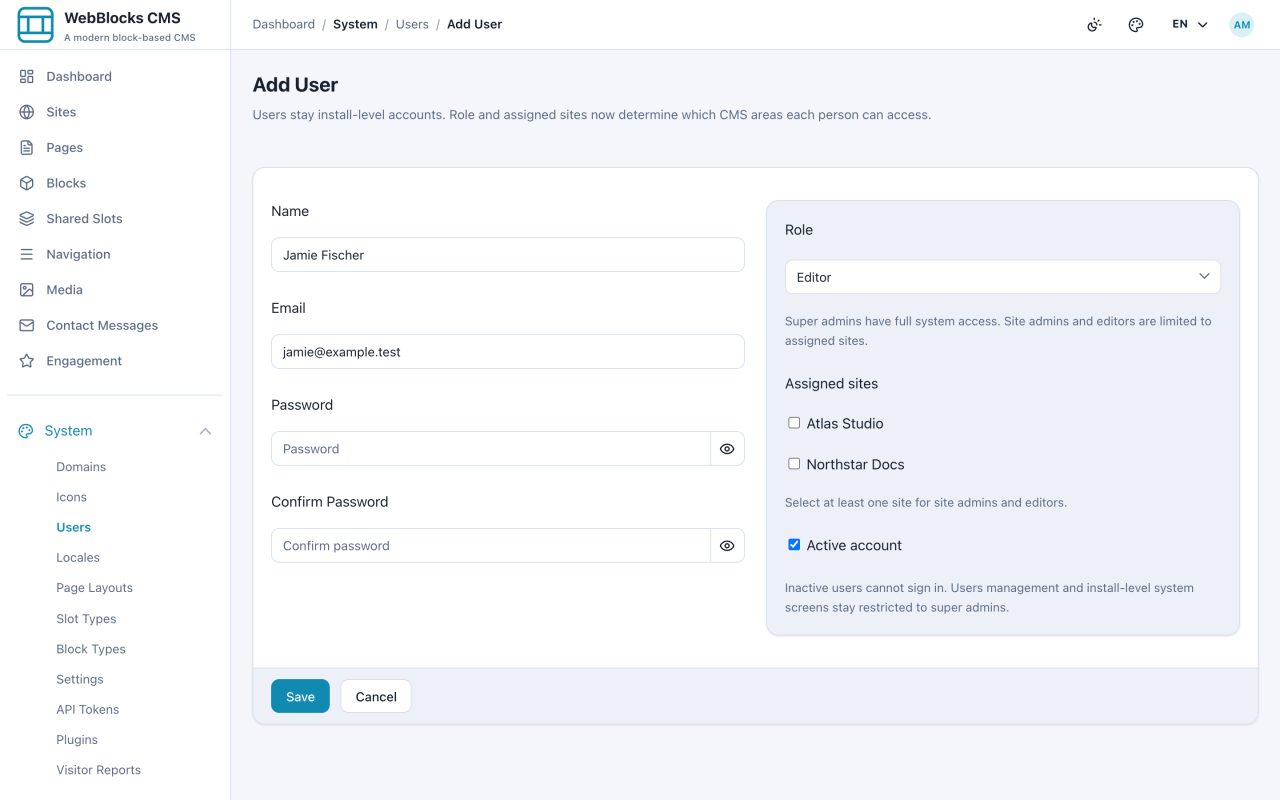
- Renseignez Name, Email, Password et Confirm Password.
- Choisissez le Role : Super admin, Site admin ou Editor.
- Cochez les sites, choisissez un rôle pour chacun et laissez Active account activé. Un rôle par site laissé vide utilise le rôle intégré sélectionné.
- Sélectionnez Create.
Rôles intégrés de compatibilité
- Editor — le contenu des sites qui lui sont attribués : pages, blocs, médias, navigation.
- Site admin — tout ce qu'atteint un éditeur, plus les réglages au niveau site de ses sites.
- Super admin — toute l'installation : sites, utilisateurs, réglages système, mises à jour, sauvegardes.
L'accès aux sites est distinct du rôle. Un éditeur affecté à un site ne voit pas du tout les pages d'un autre, et c'est ce qui rend une installation multisite sûre à partager.
Rôles personnalisés par site
Ouvrez Rôles et permissions, créez un rôle vide ou copiez un rôle intégré, puis sélectionnez les opérations nécessaires. Incluez l'accès au panneau et les droits de lecture requis. Attribuez le rôle aux sites concernés dans la fiche utilisateur. Une personne peut avoir des rôles différents selon le site. Les rôles intégrés sont protégés ; leurs copies sont modifiables.
Utilisez Examiner les permissions effectives avec un utilisateur et un site pour voir les opérations accordées et refusées. Recherchez par permission ou domaine et filtrez les résultats. L'historique des accès se filtre par utilisateur, site, rôle et action. L'examen ne change aucun droit. Publier, retirer, archiver et supprimer sont des permissions distinctes ; les jetons API personnels restent limités par les droits actuels et les sites sélectionnés. Toutes les limites figurent dans Rôles SQL personnalisés.
Remarques
- Accordez le plus petit rôle suffisant. Une personne demandant un accès administrateur a souvent besoin de Site admin ; celle demandant Site admin est souvent un Editor bloqué sur un seul écran.
- Une barre latérale réduite montre que le rôle fonctionne. Avant de l'élargir, vérifiez quel écran était nécessaire.
- Publier, retirer et supprimer sont des permissions distinctes des rôles personnalisés. L'Editor intégré ne publie pas, mais conserve ses droits historiques de supprimer des pages et de remettre une page publiée en brouillon. Pour les auteurs de brouillons, créez un rôle plus restreint et prévoyez une validation — Brouillon, validation et publication.
- Désactivez plutôt que supprimer au départ d'une personne. Son nom reste lisible dans l'historique.
- Le mot de passe est défini à la création. Personne d'autre n'a besoin de le connaître ; la réinitialisation est faite pour cela.