Connectez votre IA en toute sécurité
Objectif : Donner à une IA accès au travail dans le CMS sans partager votre mot de passe ni dépasser vos autorisations.
Durée : 4 minutes
Prérequis : Un compte CMS actif Editor, Site admin ou Super admin
Étapes
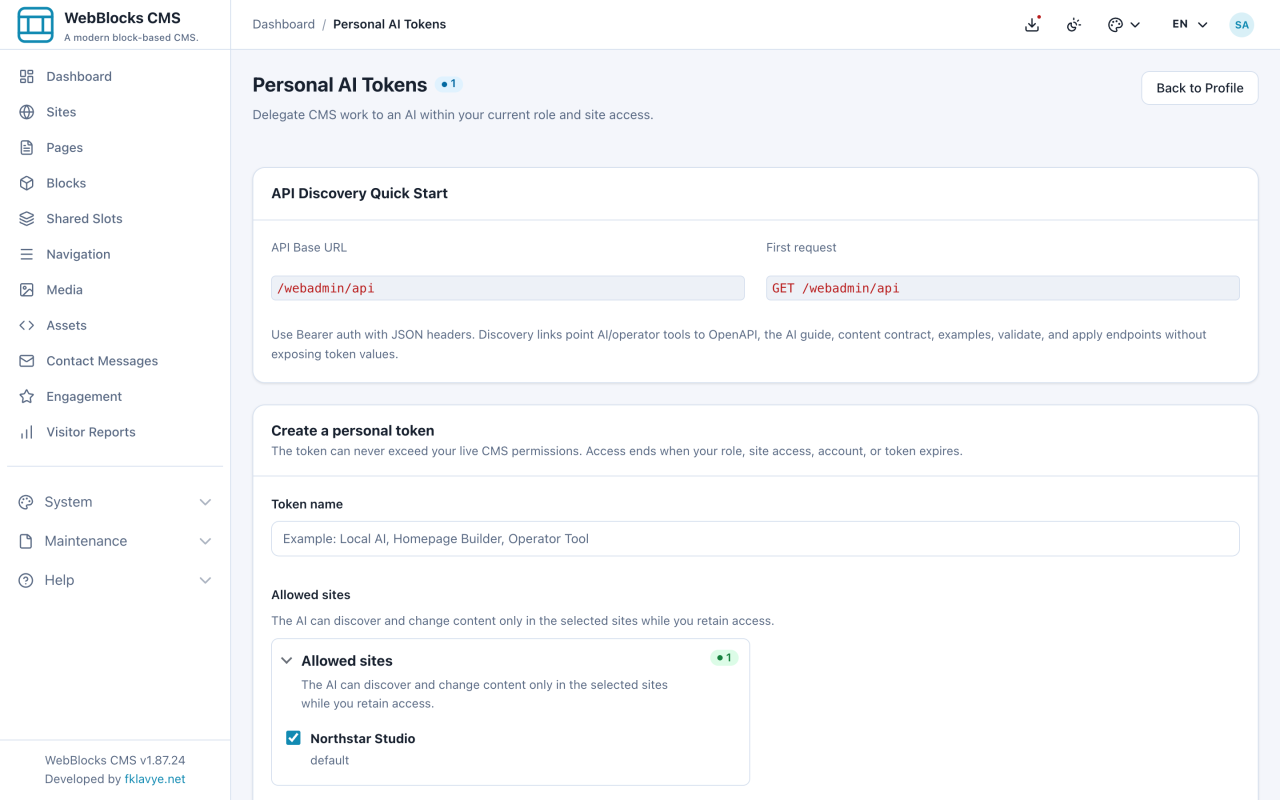
- Ouvrez votre profil et sélectionnez Manage AI Tokens.
- Sous Create a personal token, saisissez un nom qui identifie l'IA ou la tâche.
- Sélectionnez uniquement les sites dont l'IA a besoin.
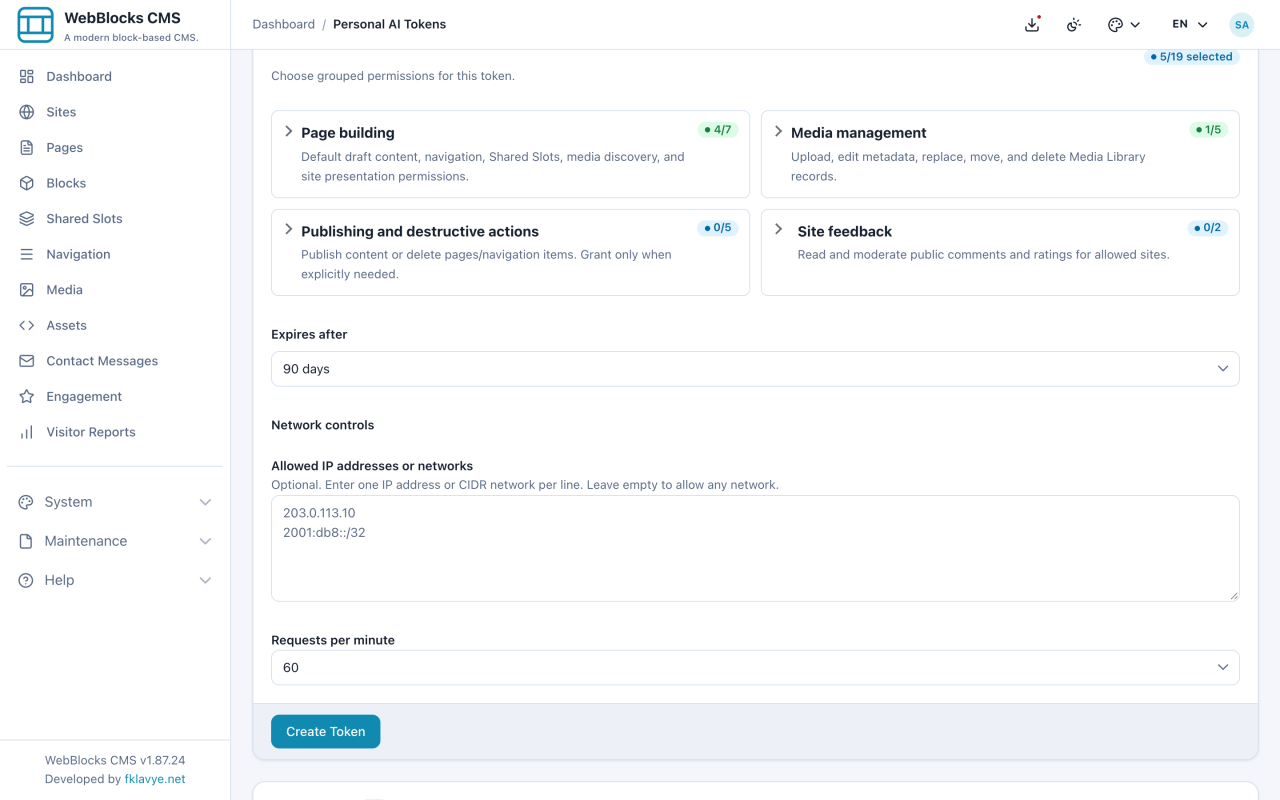
- Examinez les groupes de capacités. Laissez les actions de publication et les actions destructives désactivées, sauf si la tâche les exige explicitement et que votre rôle les autorise.
- Choisissez la date d'expiration du jeton. Sous Network controls, saisissez éventuellement une adresse IP cliente exacte ou un réseau CIDR, puis choisissez la limite de requêtes.
- Sélectionnez Create Token.
- Copiez immédiatement le jeton complet ou l'exemple d'environnement généré, puis donnez à l'IA prévue l'instruction de configuration prête à copier. Le jeton ne sera plus affiché ; sa première requête doit être
GET /webadmin/api.
Après la connexion
- Utilisez Edit pour modifier les sites, les capacités, l'expiration ou les contrôles réseau sans renouveler le secret.
- Utilisez Activity pour examiner les dix dernières requêtes API et les tentatives refusées.
- Utilisez immédiatement Revoke lorsque la tâche est terminée ou que le secret a pu être exposé.
- Utilisez Delete uniquement lorsque vous n'avez plus besoin du jeton ni de son historique d'activité.
Votre IA est contrôlée en permanence par rapport à votre compte actuel, votre rôle, les sites attribués, le workflow des pages, les capacités du jeton et la politique réseau. Si vous perdez une autorisation du CMS, l'IA la perdra également lors de sa prochaine requête.