Ihre KI sicher verbinden
Ziel: Geben Sie einer KI Zugriff auf CMS-Arbeiten, ohne Ihr Passwort zu teilen oder Ihre Berechtigungen zu überschreiten.
Zeit: 4 Minuten
Sie benötigen: Ein aktives CMS-Konto als Editor, Site admin oder Super admin
Schritte
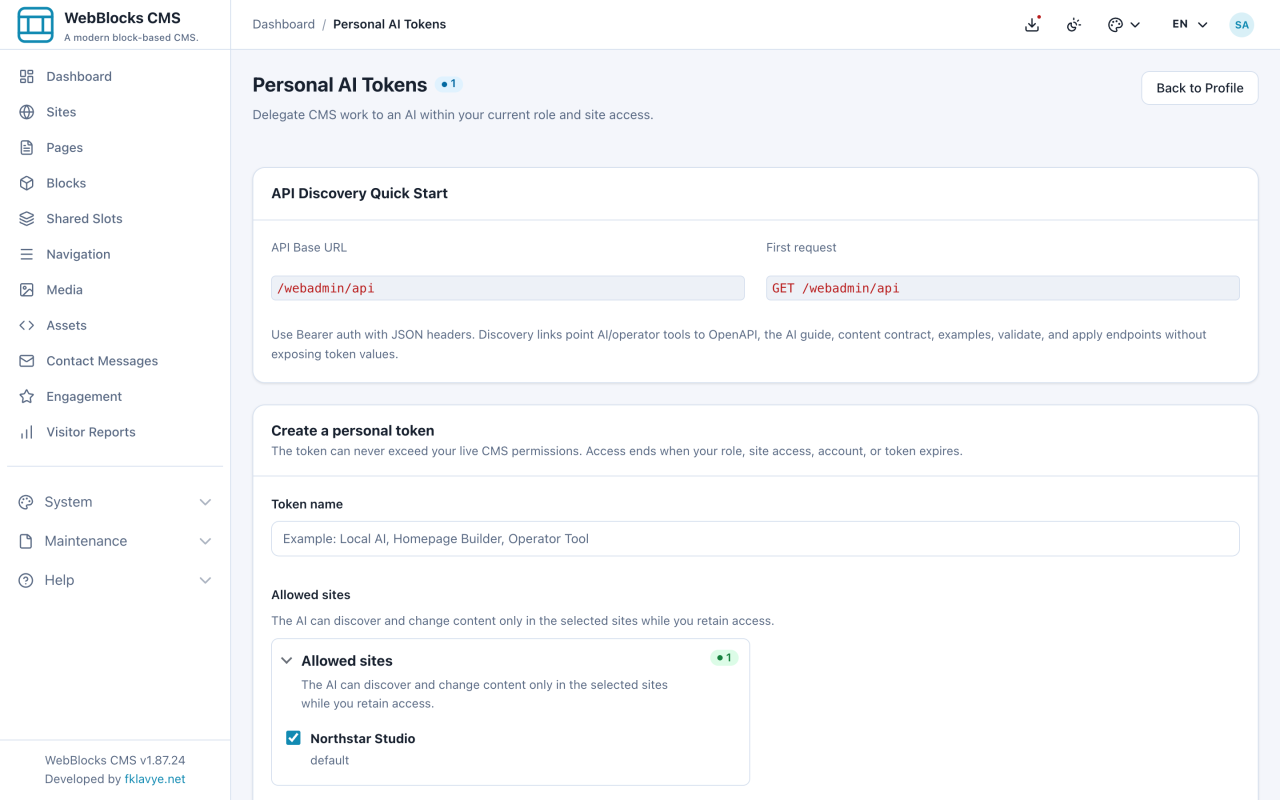
- Öffnen Sie Ihr Profil und wählen Sie Manage AI Tokens.
- Geben Sie unter Create a personal token einen Namen ein, der die KI oder Aufgabe bezeichnet.
- Wählen Sie nur die Sites aus, die die KI benötigt.
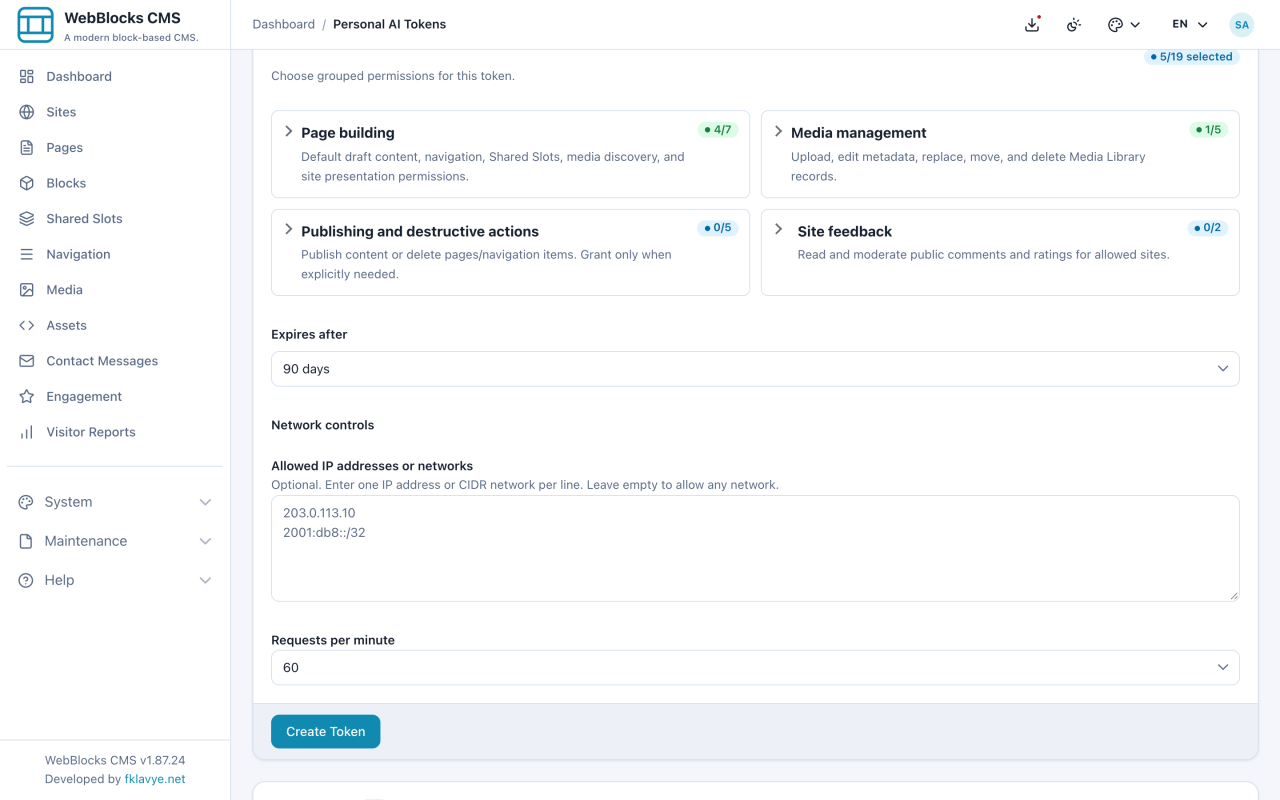
- Prüfen Sie die Berechtigungsgruppen. Lassen Sie Veröffentlichungs- und destruktive Aktionen deaktiviert, sofern die Aufgabe sie nicht ausdrücklich erfordert und Ihre Rolle sie erlaubt.
- Wählen Sie, wann das Token abläuft. Geben Sie unter Network controls optional eine genaue Client-IP oder ein CIDR-Netz ein und wählen Sie das Anfragelimit.
- Wählen Sie Create Token.
- Kopieren Sie sofort das vollständige Token oder das erzeugte Umgebungsbeispiel und geben Sie der vorgesehenen KI anschließend die kopierfertige Einrichtungsanweisung. Das Token wird nicht erneut angezeigt; seine erste Anfrage sollte
GET /webadmin/apisein.
Nach dem Verbinden
- Mit Edit ändern Sie Sites, Berechtigungen, Ablauf oder Netzwerkeinstellungen, ohne das Geheimnis zu erneuern.
- Mit Activity prüfen Sie die letzten zehn API-Anfragen und abgewiesenen Versuche.
- Verwenden Sie Revoke sofort, wenn die Aufgabe endet oder das Geheimnis offengelegt worden sein könnte.
- Verwenden Sie Delete nur, wenn Sie das Token oder seinen Aktivitätsverlauf nicht mehr benötigen.
Ihre KI wird fortlaufend anhand Ihres aktuellen Kontos, Ihrer Rolle, der zugewiesenen Sites, des Seiten-Workflows, der Token-Berechtigungen und der Netzwerkrichtlinie geprüft. Wenn Sie eine CMS-Berechtigung verlieren, verliert die KI sie mit ihrer nächsten Anfrage ebenfalls.