Collegate la vostra IA in sicurezza
Obiettivo: Dare a un'IA accesso al lavoro nel CMS senza condividere la password né superare le vostre autorizzazioni.
Tempo: 4 minuti
Occorre: Un account CMS attivo Editor, Site admin o Super admin
Passaggi
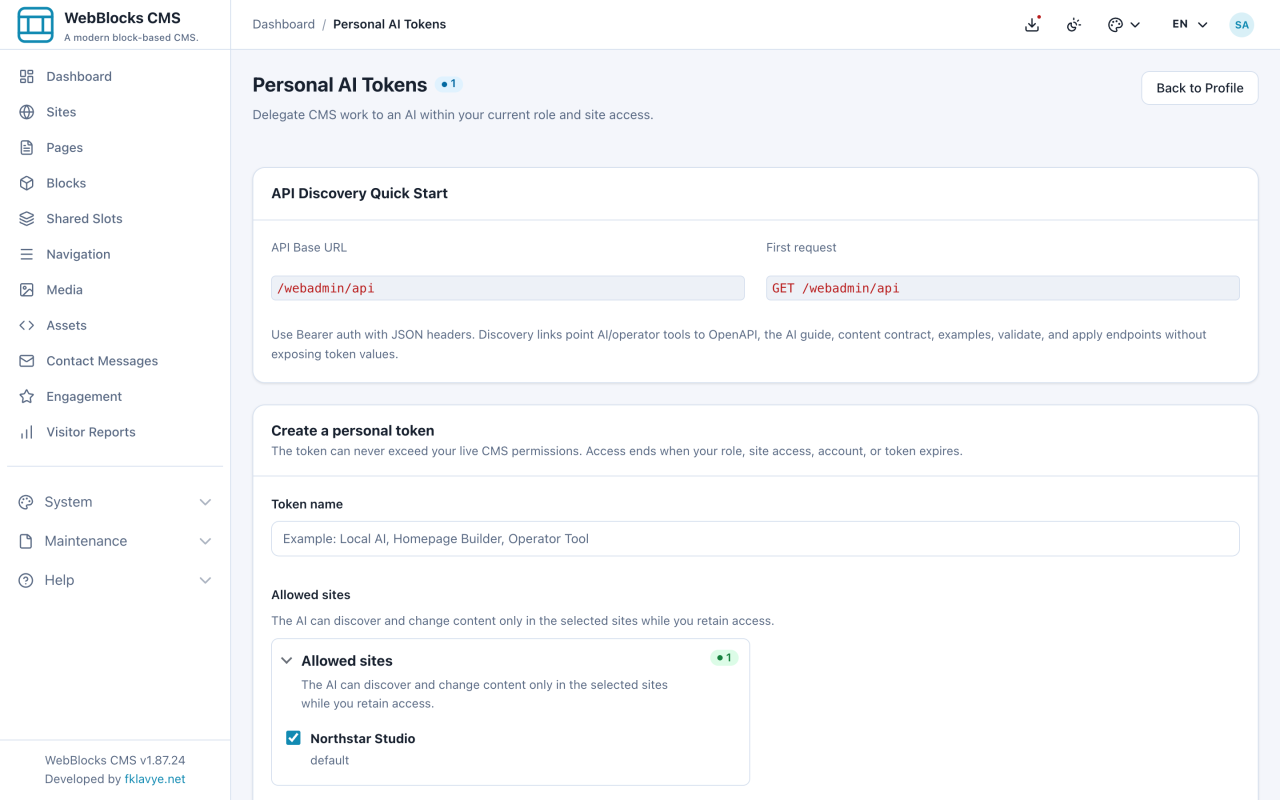
- Aprite il profilo e selezionate Manage AI Tokens.
- In Create a personal token, inserite un nome che identifichi l'IA o l'attività.
- Selezionate solo i siti necessari all'IA.
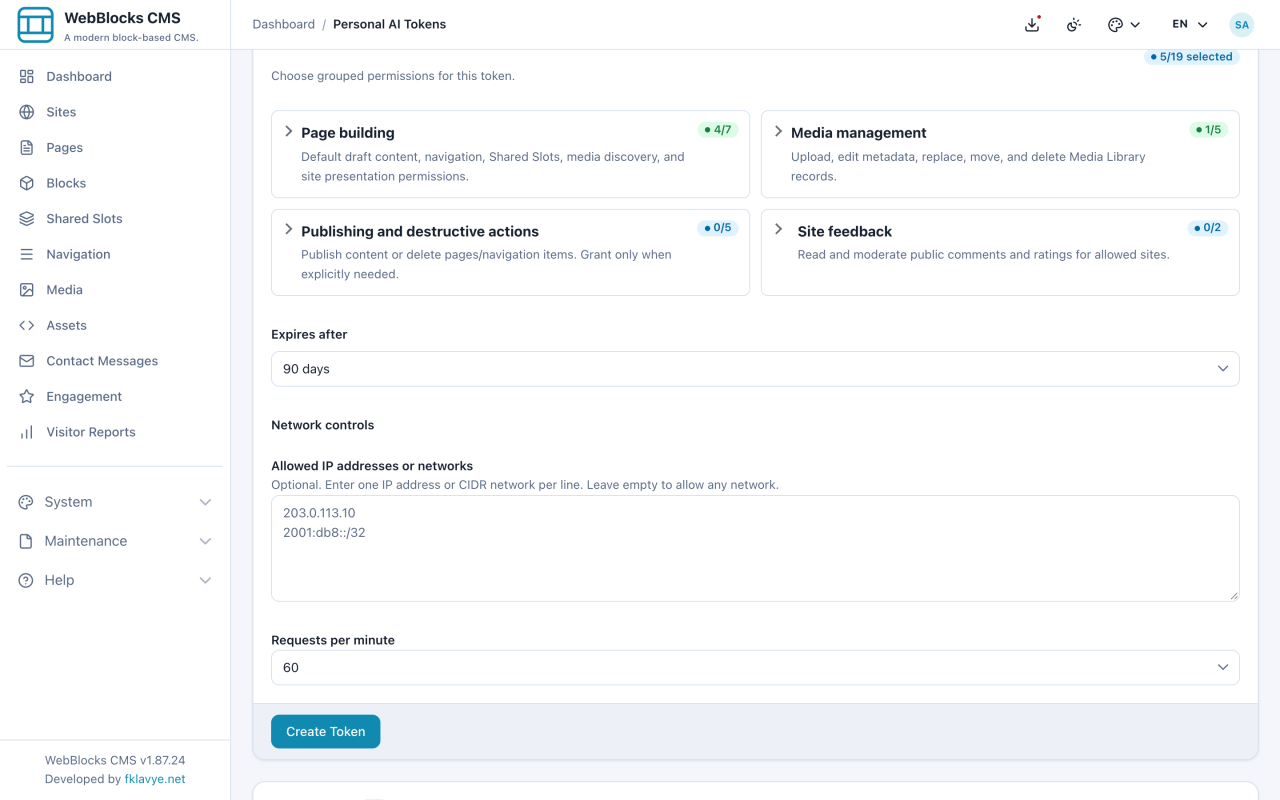
- Controllate i gruppi di capacità. Lasciate disattivate le azioni di pubblicazione e distruttive, a meno che l'attività non le richieda espressamente e il vostro ruolo le consenta.
- Scegliete la scadenza del token. In Network controls, inserite facoltativamente un IP client esatto o una rete CIDR e scegliete il limite di richieste.
- Selezionate Create Token.
- Copiate subito il token completo o l'esempio di ambiente generato, quindi fornite all'IA prevista il prompt di configurazione pronto da copiare. Il token non verrà mostrato di nuovo; la prima richiesta dovrebbe essere
GET /webadmin/api.
Dopo il collegamento
- Usate Edit per cambiare siti, capacità, scadenza o controlli di rete senza ruotare il segreto.
- Usate Activity per esaminare le ultime dieci richieste API e i tentativi negati.
- Usate subito Revoke quando l'attività termina o il segreto potrebbe essere stato esposto.
- Usate Delete solo quando non vi servono più il token o la sua cronologia delle attività.
La vostra IA viene controllata continuamente rispetto all'account corrente, al ruolo, ai siti assegnati, al workflow delle pagine, alle capacità del token e ai criteri di rete. Se perdete un'autorizzazione del CMS, anche l'IA la perderà alla richiesta successiva.